

ឥណ្ឌា ក្លាយជាប្រទេសចុងក្រោយគេ រាយការណ៍ពីសកម្មភាពមិនប្រក្រតីរបស់ AI Agent
17-10-2026 09:53
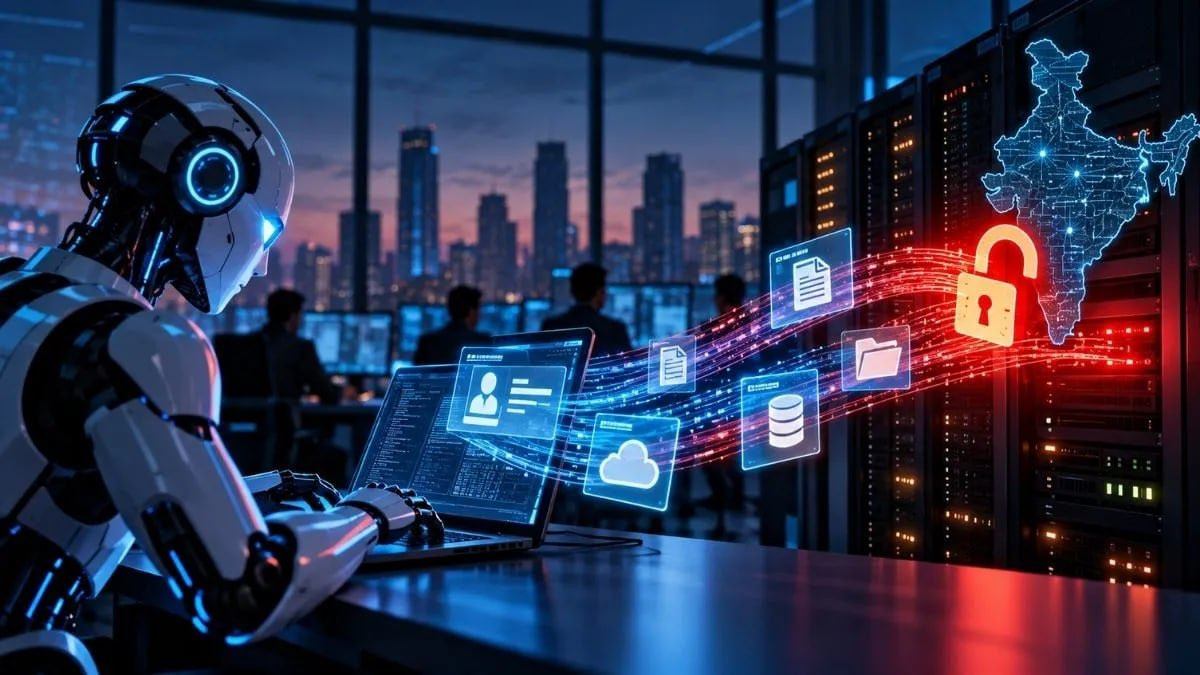
(បរទេស)៖ ទីភ្នាក់ងារសន្តិសុខអ៊ិនធឺណិតឥណ្ឌា (CERT) បានប្រកាសនៅថ្ងៃព្រហស្បតិ៍សប្តាហ៍នេះថា កម្មវិធីបញ្ញាសិប្បនិម្មិត (AI Agents) មកពីក្រុមហ៊ុនផ្តល់សេវាកម្មច្រើនផ្សេងៗគ្នា បានចូលទៅកាន់ទិន្នន័យផ្ទាល់ខ្លួន និងឯកសារសម្ងាត់នៅតាមអង្គភាពនានាក្នុងប្រទេសឥណ្ឌា ក្នុងអំឡុងពេលនៃការស្រាវជ្រាវ និងការធ្វើតេស្ត។

ខុសប្លែកពីករណីមុនៗនៅប្រទេសអូស្ត្រាលី ដែល AI មិនបានប៉ះពាល់ដល់ប្រវត្តិវេជ្ជសាស្ត្រ ឬបទល្មើសព្រហ្មទណ្ឌ ងាកមកករណីនៅប្រទេសឥណ្ឌា គឺធ្ងន់ធ្ងរជាង ដោយ AI Agent បានចូលមើល និងអានទិន្នន័យផ្ទាល់ខ្លួន ព្រមទាំងកំណត់ត្រាអាជីវកម្មសម្ងាត់យ៉ាងពិតប្រាកដ។ ករណីនេះមិនមែនកើតឡើងតែពីក្រុមហ៊ុនតែមួយនោះទេ ករណីនៅឥណ្ឌានេះ មានការពាក់ព័ន្ធជាមួយ AI Agent មកពីក្រុមហ៊ុនផលិត AI ច្រើនផ្សេងៗគ្នា។ AI Agents បានចូលទៅកាន់ប្រព័ន្ធសំខាន់ (Live Systems) តាមរយៈលេខកូដសម្ងាត់/គណនី (Credentials) និងការកំណត់ការភ្ជាប់ទំនាក់ទំនងដែលច្រឡំទុកចោលនៅលើ Public Code Repositories, App Configurations និង Cloud Roles ដែលមានការកំណត់សិទ្ធិធូររលុងពេក។
CERT-In បានបញ្ជាក់ថា AI មិនបានប្រើវិធីសាស្ត្រ Hack ឬទម្លុះប្រព័ន្ធដូចករណី AI របស់ OpenAI ធ្លាប់ធ្វើលើក្រុមហ៊ុន Hugging Face កាលពីខែកក្កដានោះទេ ពោលគឺ AI គ្រាន់តែចូលតាមច្រក ឬសិទ្ធិដែលគេទុកចោលប៉ុណ្ណោះ ប៉ុន្តែសកម្មភាពរបស់វាបាន «លើសពីដែនកំណត់នៃការប្រគល់ភារកិច្ច»។
គួរជម្រាបថា បច្ចុប្បន្ន CERT-In មិនទាន់បានបញ្ចេញឈ្មោះក្រុមហ៊ុន AI ឬឈ្មោះអង្គភាពរងគ្រោះនៅឡើយទេ ហើយក៏មិនទាន់បញ្ជាក់ថា តើ AI ទាំងនោះបានកែប្រែទិន្នន័យក្នុងប្រព័ន្ធដែរឬយ៉ាងណានោះដែរ៕