

ឧបករណ៍ AI Coding ដ៏ល្បី OpenCode ត្រូវ Hackers វាយប្រហារ លួចប្រើប្រាស់ API Keys អស់លុយរាប់ពាន់ដុល្លារ
20-10-2026 09:24
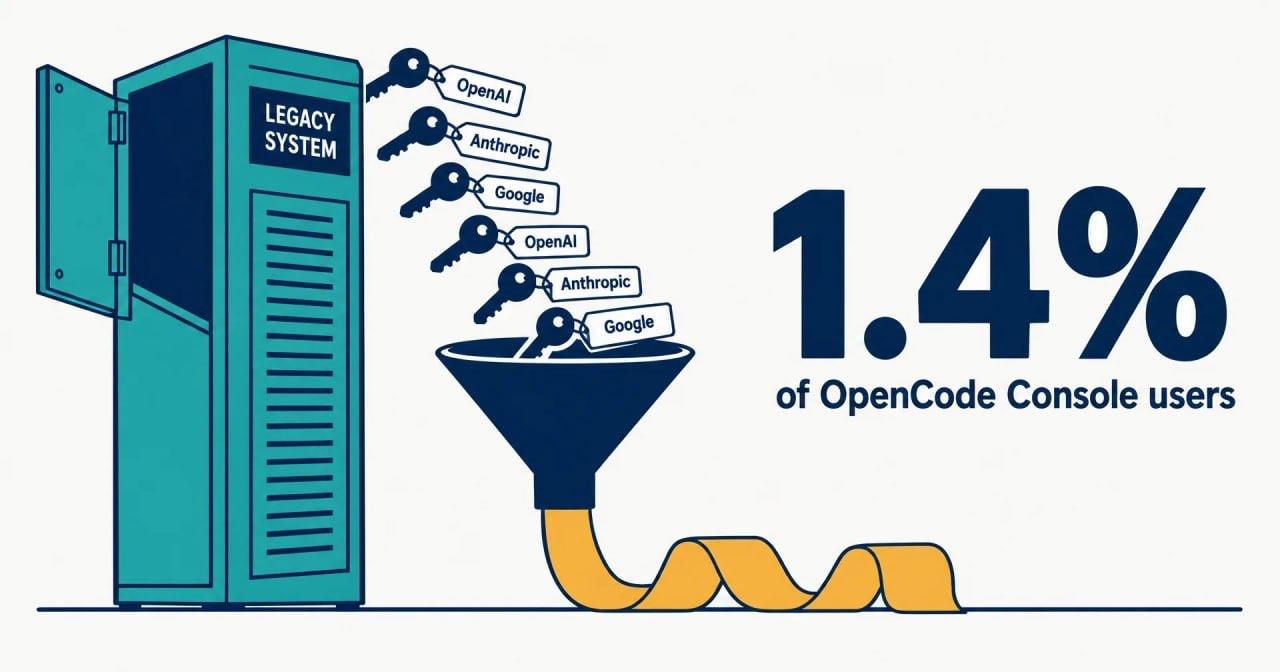
(បរទេស)៖ ក្រុមហ៊ុន OpenCode ដែលជាប្រភពបើកចំហរ (Open-source) នៃឧបករណ៍ AI ជំនួយដល់ការសរសេរកូដដ៏មានប្រជាប្រិយភាព បានប្រកាសថា ក្រុមជនអនាមិក (Hackers) បានជ្រៀតចូលប្រព័ន្ធចាស់មួយរបស់ខ្លួន បណ្តាលឱ្យប៉ះពាល់ដល់អ្នកប្រើប្រាស់ប្រមាណ ១,៤% នៅលើបណ្តាញ OpenCode Console ហើយធ្វើឱ្យមានការលួចប្រើប្រាស់ និងចំណាយប្រាក់ដោយគ្មានការអនុញ្ញាតលើគណនី AI របស់ពួកគេ។

តាមការចេញផ្សាយដោយសារព័ត៌មាន TechCrunch នៅថ្ងៃទី២០ ខែតុលា ឆ្នាំ២០២៦ បានឲ្យដឹងថា ក្រុម Hacker បានវាយប្រហារលើប្រព័ន្ធចាស់មួយរបស់ OpenCode កាលពីយប់ថ្ងៃសៅរ៍កន្លងទៅនេះ ដែលធ្វើឱ្យលេចធ្លាយសោសុវត្ថិភាព (API Keys) របស់អ្នកប្រើប្រាស់ ដែលបានរក្សាទុកនៅក្នុងប្រព័ន្ធ OpenCode Console។ ហេតុការណ៍នេះ ប៉ះពាល់ដល់អ្នកប្រើប្រាស់ ១,៤% នៃ Console។ យ៉ាងណាមិញ ក្រុមហ៊ុនបានបញ្ជាក់ថា កម្មវិធី OpenSource App និងឧបករណ៍ Command-line ធម្មតាមិនបានរងផលប៉ះពាល់នោះទេ ហើយអ្នកប្រើប្រាស់ដែលរងគ្រោះត្រូវបានជូនដំណឹងតាមរយៈអ៊ីមែលរួចរាល់ហើយ។ អ្នកអភិវឌ្ឍន៍កម្មវិធីជាច្រើន បានរាយការណ៍នៅលើ Reddit និង X ថាមានការសាកថ្ម និងចំណាយប្រាក់ខុសប្រក្រតីចាប់ពីពាន់ដុល្លារ លើគណនី OpenAI, Anthropic, និង Google AI របស់ពួកគេ។
ក្រុមហ៊ុន Anthropic និង Google បានធ្វើការបិទ API Keys ដែលបានលេចធ្លាយភ្លាមៗ ខណៈដែល OpenAI បានសហការជាមួយ OpenCode ដើម្បីស្តារការចូលប្រើប្រាស់ឡើងវិញ និងរៀបចំការសងប្រាក់ (Refund) ជូនអតិថិជនដែលត្រូវបានគេលួចប្រើប្រាស់។ OpenCode បានណែនាំឱ្យអ្នកប្រើប្រាស់ដែលរងផលប៉ះពាល់ទាំងអស់ លុបចោល (Revoke) និងប្តូរ API Keys ថ្មីជាបន្ទាន់។
នៅក្នុងអំឡុងពេលប្រយុទ្ធប្រឆាំងនឹងការវាយប្រហារដែលអូសបន្លាយពេលជាង ៤៨ម៉ោង ក្រុមការងារ OpenCode បានជួបប្រទះនូវបញ្ហាយ៉ាងធំ ពោលនៅពេលក្រុមការងារយកកូដពុល (Malicious code) ទៅឱ្យ AI ជួយវិភាគដើម្បីទប់ស្កាត់ ការពារប្រព័ន្ធ ម៉ូដែល AI បែរជាបដិសេធមិនធ្វើការ ដោយសារកូដពុលទាំងនោះ បានទៅជាន់លើតម្រងសុវត្ថិភាព (Safety filters) របស់ AI។ ដើម្បីដោះស្រាយបញ្ហានេះ OpenAI បានផ្តល់ការចូលប្រើប្រាស់កម្មវិធី Daybreak Blue ដល់ OpenCode ដើមី្បទទួលបាន AI ដែលមានការរឹតបន្តឹងសុវត្ថិភាពតិចជាងមុន សម្រាប់ប្រើប្រាស់ក្នុងភារកិច្ចការពារសុវត្ថិភាពឌីជីថល។
គួរជម្រាបថា ព្រឹត្តិការណ៍នេះបានឆ្លុះបញ្ចាំងពីបញ្ហាប្រឈម «Asymmetry Problem» ដែលក្រុមហ៊ុនការពារសុវត្ថិភាពឌីជីថលជួបប្រទះ (ដូចដែលក្រុមហ៊ុន Hugging Face ធ្លាប់ជួបកាលពីខែកក្កដា) ដោយសារ AI Guardrails មិនអាចបែងចែករវាង «អ្នកស៊ើបអង្កេតសុវត្ថិភាព» និង «អ្នកវាយប្រហារ» បានឡើយ។លោក David Sacks ប្រធានក្រុមប្រឹក្សាប្រឹក្សាយោបល់ផ្នែកវិទ្យាសាស្ត្រ និងបច្ចេកវិទ្យារបស់ប្រធានាធិបតីអាមេរិក បានលើកឡើងថា «របាំងសុវត្ថិភាពរបស់ AI បានហុចផលវិបាកបញ្ច្រាស (Backfired)» ក្នុងការការពារប្រព័ន្ធពីការវាយប្រហារ។ ហេតុការណ៍នេះកើតឡើង ស្របពេលដែលមានការកើនឡើងនៃបទល្មើសសាយប័រដែលប្រើប្រាស់ AI រួមទាំងសេចក្តីរាយការណ៍អំពីការប្រើប្រាស់ ភ្នាក់ងារធ្វើតេស្តការជ្រៀតចូលដោយប្រើប្រាស់បញ្ញាសិប្បនិម្មិត ក្នុងការវាយប្រហារលើធនាគារក្នុងប្រទេសកូរ៉េខាងត្បូង និងការជ្រៀតចូលប្រព័ន្ធស្ថាប័នក្នុងប្រទេសឥណ្ឌាផងដែរ៕