

FBI៖ ពួក hacker កូរ៉េខាងជើងលួចប្រាក់ជាង ៤០០ លានដុល្លារ តាមរយៈការប្រើប្រាស់រូបភាពវីដេអូ និង Deepfake
14-11-2026 10:20
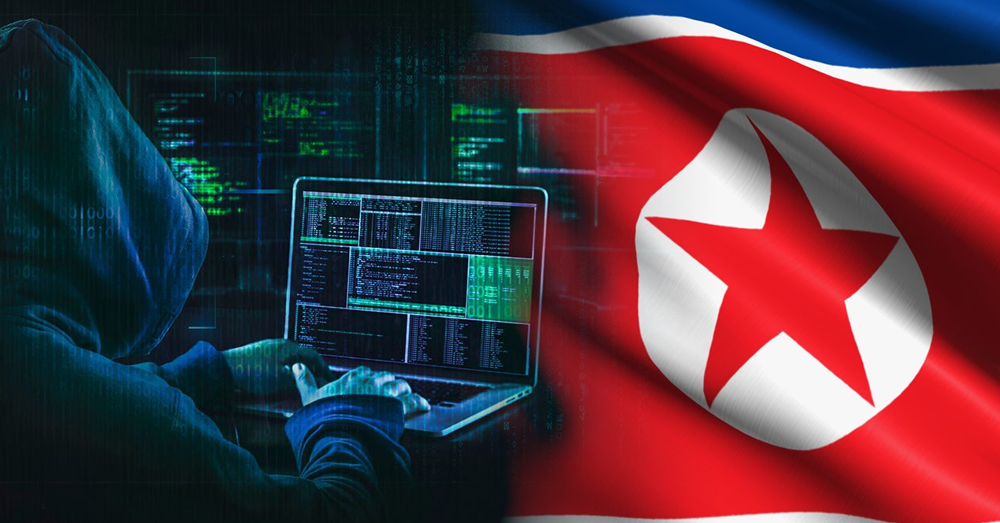
(វ៉ាស៊ីនតោន)៖ មន្ត្រីសហព័ន្ធអាមេរិក រួមមាន FBI និងក្រសួងយុត្តិធម៌ (DOJ) បានចេញប្រកាសអាសន្នជាសកលអំពីយុទ្ធនាការបន្លំដ៏ឆ្លាតវៃមួយ ដែលគេហៅថា «FaceStealer» ដោយក្រុម hacker គាំទ្រដោយរដ្ឋាភិបាលកូរ៉េខាងជើង បានប្រើប្រាស់ វីដេអូកាមេរ៉ា (Webcam Videos) ដែលលួចថតទុកជាមុន និងបច្ចេកវិទ្យាបញ្ញាសិប្បនិម្មិត (AI Deepfakes) ដើម្បីបន្លំខ្លួនជាមនុស្សស្គាល់គ្នាក្នុងការវាយប្រហារលើប្រព័ន្ធអ៊ីនធឺណិត។

យុទ្ធនាការទុច្ចរិតនេះ បានធ្វើឱ្យពួកវាអាចបន្លំលួចប្រាក់កាក់គ្រីបតូ (Cryptocurrency) រហូតដល់ ជាង ៤០០ លានដុល្លារអាមេរិក ក្នុងរយៈពេល ១៨ ខែកន្លងមកនេះ។
យោងតាមរបាយការណ៍ និងសេចក្តីជូនដំណឹងរបស់ FBI ក្រុម hacker កូរ៉េខាងជើង (ដែលស្គាល់ក្នុងវិស័យឯកជនថាជាក្រុម Sapphire Sleet, BlueNoroff ឬ APT38) បានប្រើប្រាស់ល្បិចកលយ៉ាងសែនគ្រោះថ្នាក់ដូចខាងក្រោម៖
- ការលួចថតរូបភាពវីដេអូ ៖ ក្នុងដំណាក់កាលដំបូង ពួកវាបានជ្រៀតចូល និងបន្លំចូលរួមក្នុងកិច្ចប្រជុំវីដេអូអនឡាញជាមួយជនរងគ្រោះ ដោយធ្វើការកត់ត្រា និងប្រមូលយករូបភាពវីដេអូកាមេរ៉ាពិតប្រាកដរបស់បុគ្គលទាំងនោះទុកជាឃ្លាំងទិន្នន័យ (FBI បានរឹបអសសវីដេអូជនរងគ្រោះជាង ៩០០ វីដេអូ)។
- ការបង្កើតតំណភ្ជាប់ក្លែងក្លាយ ៖ ពួក hacker បានប្រើប្រាស់គណនីដែលលួចបាន ដើម្បីផ្ញើការអញ្ជើញប្រជុំ (Calendly, Zoom ឬ Teams) តាមរយៈតំណភ្ជាប់គេហទំព័រក្លែងក្លាយដែលមើលទៅស្ទើរតែមិនដាច់ពីរបស់ពិត (ឧទាហរណ៍៖ ឈ្មោះដូមែនក្លែងបន្លំ)។
- ការប្រើប្រាស់វីដេអូកត់ត្រាទុក ឬ AI Deepfake៖ នៅពេលជនរងគ្រោះថ្មីចូលក្នុងកិច្ចប្រជុំ ពួកវាមិនបើកកាមេរ៉ាផ្ទាល់ទេ ប៉ុន្តែបានចាក់បញ្ចាំងវីដេអូដែលបានលួចថតទុក ឬប្រើប្រាស់ AI ជំនាន់ថ្មីដើម្បីបង្កើត Deepfake ធ្វើឱ្យជនរងគ្រោះស្លុងអារម្មណ៍ថាខ្លួនកំពុងនិយាយជាមួយមិត្តភក្តិ ឬដៃគូពិតប្រាកដ។
- ការបញ្ឆោតឱ្យទាញយក Malware៖ ពេលជនរងគ្រោះគ្មានការសង្ស័យ ពួកវាធ្វើពុតជាជួបបញ្ហាបច្ចេកទេសសំឡេង និងផ្ញើតំណភ្ជាប់ ឬ script ឱ្យជនរងគ្រោះចុច «ជួសជុល» ដែលជាហេតុធ្វើឱ្យកុំព្យូទ័រ និងគណនីប្រព័ន្ធសង្គម/គ្រីបតូរបស់ពួកគេត្រូវឆ្លងមេរោគ។
ក្រុមគោលដៅធំបំផុតគឺអ្នកធ្វើការក្នុងវិស័យគ្រីបតូ ប្លុកឆេន និង អ្នកអភិវឌ្ឍន៍ Open-Source Software Developers។ គោលបំណងរបស់ពួក hacker គឺដើម្បីបន្លំចូលយកគណនីរបស់មន្ត្រីបច្ចេកទេស និងអ្នកថែទាំប្រព័ន្ធ (Developers) ក្នុងគោលបំណងបញ្ចូលកូដទុច្ចរិត ទៅក្នុងកម្មវិធីដ៏ទៃទៀត ដែលអាចប៉ះពាល់ដល់អ្នកប្រើប្រាស់រាប់លាននាក់នៅទូទាំងពិភពលោក។
ក្រសួងយុត្តិធម៌អាមេរិក និង FBI បានប្រកាសពីការកាត់ផ្តាច់ប្រព័ន្ធ និងប្រភពដែលក្រុម hacker ទាំងនេះប្រើប្រាស់ រួមទាំងការប្រមូលយកវីដេអូកាមេរ៉ារបស់ជនរងគ្រោះជាង ៩០០ មកពិនិត្យ។ វិធានការនេះកើតឡើងទន្ទឹមនឹងសកម្មភាពដ៏តឹងរ៉ឹងរបស់ DOJ ក្នុងការតាមដាន និងរឹបអសសទ្រព្យសកម្មគ្រីបតូរាប់ពាន់លានដុល្លារដែលរងគ្រោះពីការវាយប្រហារតាមប្រព័ន្ធអនឡាញផ្សេងៗទៀត។
សរុបមក ករណីនេះបានបង្ហាញយ៉ាងច្បាស់ថា ឧក្រិដ្ឋជនតាមប្រព័ន្ធអនឡាញបានវិវត្តខ្លួនដល់កម្រិតប្រើប្រាស់ បច្ចេកវិទ្យា AI Deepfake និងវីដេអូពិតៗ ដើម្បីបន្លំបោកប្រាស់ ដែលទាមទារឱ្យបុគ្គលិក និងស្ថាប័នបច្ចេកវិទ្យាបង្កើនការប្រុងប្រយ័ត្នខ្ពស់បំផុតក្នុងការចុចតំណភ្ជាប់ប្រជុំអនឡាញនានា៕